في عام 1992 أُرسلت أول رسالة نصية في التاريخ، وكانت عبارة "Merry Christmas" لا أكثر. لم يخطر لأحد وقتها أن هذه الخدمة المتواضعة، التي صُمّمت لتنبيه الموظفين ومشاركة جمل قصيرة، ستصبح بعد عقود الوسيلة التي يطلب بها العالم منك أن تثبت أنك أنت.
اليوم، حين يظهر على شاشتك رمز من ستة أرقام، فأنت ترى نتيجة رحلة طويلة تفسّر كيف أصبحت رموز التحقق عبر الرسائل النصية (OTP) إشارة ثقة على الإنترنت، وإلى أي حد باتت هذه الثقة مهددة اليوم.
خلاصة سريعة
أصبحت رموز التحقق عبر الرسائل النصية إشارة ثقة على الإنترنت لأنها كانت الوسيلة الأوسع انتشاراً والأسهل تطبيقاً: كل شخص تقريباً يملك هاتفاً، وشركات الاتصالات تعرف كيف توصل الرسائل، ولا حاجة لتثبيت أي تطبيق.
وحين تبنت Google خاصية التحقق بخطوتين عام 2011، انتقل هذا الأسلوب من أروقة البنوك ليصبح معياراً عالمياً للمنصات الرقمية كافة، فصار رقم الهاتف دليلاً عملياً على أن الحساب يخص شخصاً حقيقياً.
لكن هذه الثقة لها حدود؛ فقد أدّت الثغرات الأمنية وتوصيات جهات معيارية مثل NIST إلى تراجع الاعتماد عليها، وبدأ الانتقال تدريجياً إلى بدائل أقوى مثل مفاتيح المرور (Passkeys).
كيف تحولت الرسائل النصية القصيرة إلى وسيلة تحقق أساسية؟
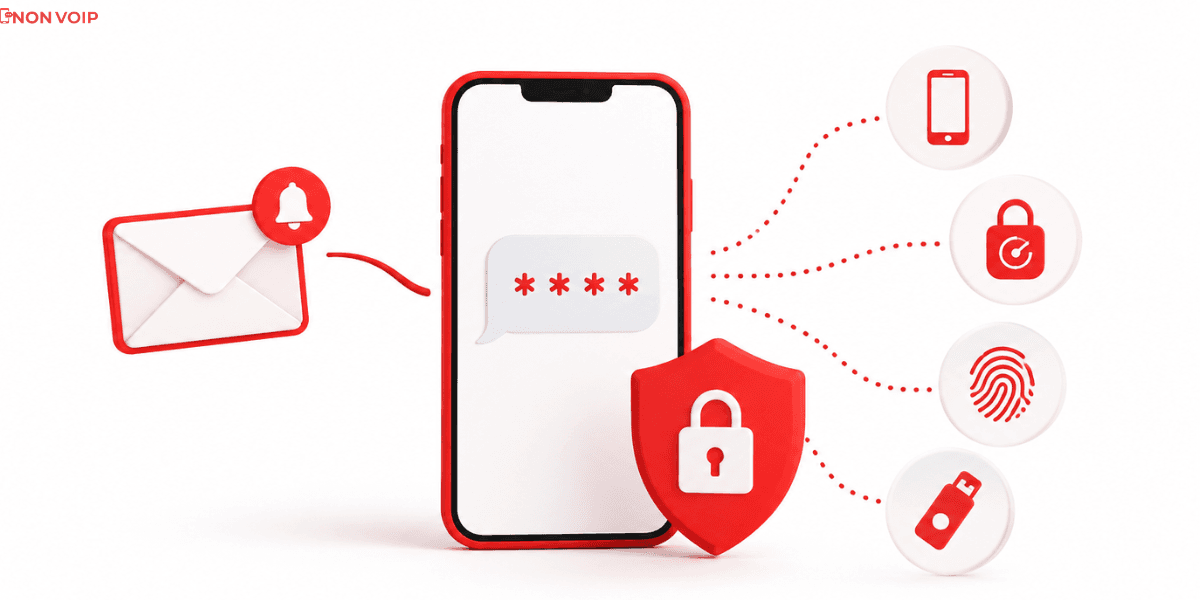
لم تُصمَّم الرسائل النصية القصيرة (SMS) لتكون أداة أمان. وُلدت ضمن شبكات الجيل الثاني كوسيلة بسيطة لإرسال نصوص قصيرة، وبقيت سنوات للتسلية والتنبيهات.
ما غيّر وظيفتها هو أن كلمة المرور وحدها لم تعد كافية. فكلمات المرور تُسرق وتُعاد استخدامها وتُخمَّن، واحتاجت المواقع إلى "عامل ثانٍ" يثبت أن من يحاول الدخول يمسك فعلاً بشيء يملكه صاحب الحساب.
وهنا ظهرت رموز التحقق عبر الرسائل النصية كحل جاهز. لم تكن الأقوى أمنياً، لكنها كانت الأسهل: لا تحتاج جهازاً إضافياً ولا برنامجاً، ويفهمها المستخدم من أول مرة. وبعد أن قدّمت Google التحقق بخطوتين عام 2011، انتشر الأسلوب نفسه في البنوك ومنصات التواصل والتجارة الإلكترونية.
اقرأ المزيد عن كيف يصل رمز التحقق إلى هاتفك وما سبب تأخره أحياناً؟
لماذا اصبح رقم الهاتف يُعامَل كدليل هوية؟
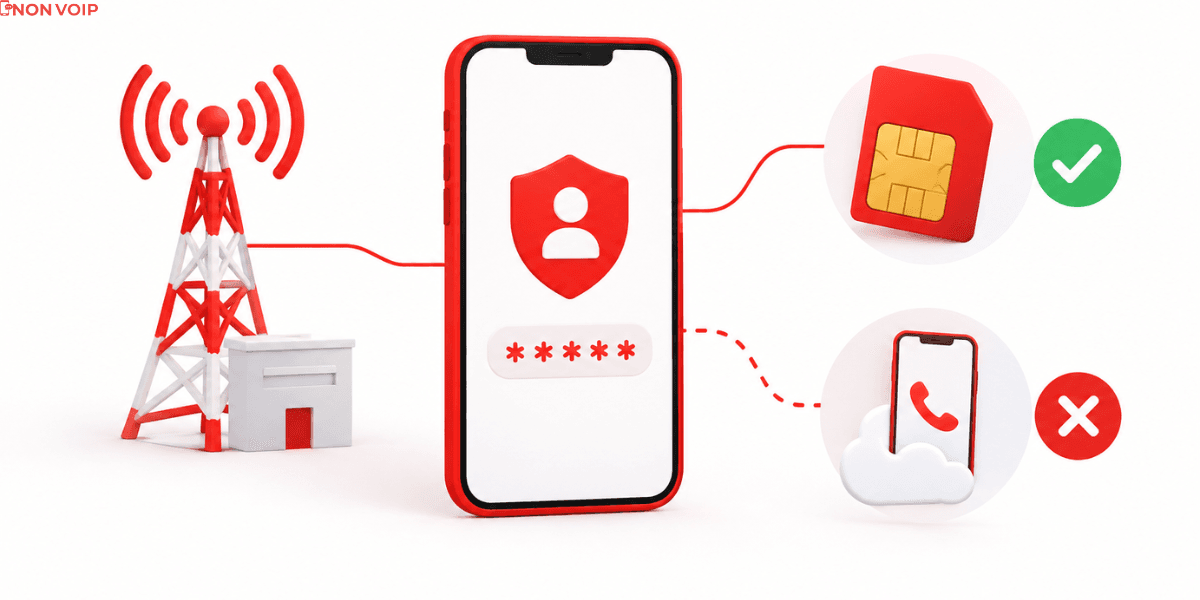
وراء هذه الثقة منطق بسيط، فالحصول على رقم هاتف مرتبط بشريحة وشركة اتصالات يتطلب خطوات وتكلفة، ولذلك يصعب إنشاء آلاف الأرقام الحقيقية بالسهولة التي تُنشأ بها آلاف عناوين البريد. وهذا ما يجعل المنصات تعتبر الرقم "عاملاً ثانياً" يقلّل الحسابات المكررة والآلية.
وتتعامل المنصات مع نوع الرقم نفسه كإشارة. فقد نصّت مسودة إرشادات NIST لعام 2016 على أن الجهة المتحققة يجب أن تتأكد من أن الرقم المسجل ليس مرتبطاً بخدمة اتصال برمجية (VoIP) قبل الاعتماد عليه عبر شبكة الهاتف العامة.
أي أن الثقة لا تُبنى على الرسالة وحدها، بل على الشبكة التي تنتقل عبرها. فالأرقام البرمجية (VoIP) تعيد المنصات إلى معضلة البريد الإلكتروني ذاتها؛ حيث يسهل توليدها برمجياً وبشكل مجهول. هذا التمييز جعل رقم الهاتف التقليدي بمثابة مرساة هوية قانونية مدعومة ببيانات حقيقية، مما دفع البنوك والمنصات لتبنيه كحل إسعافي سريع.
لكن هذا الحل، كما ستكشف السنوات اللاحقة في تحديثات NIST، كان يحمل في طياته بذور فنائه الأمني.
ما هي أبرز الثغرات الأمنية في رموز التحقق عبر الرسائل النصية؟
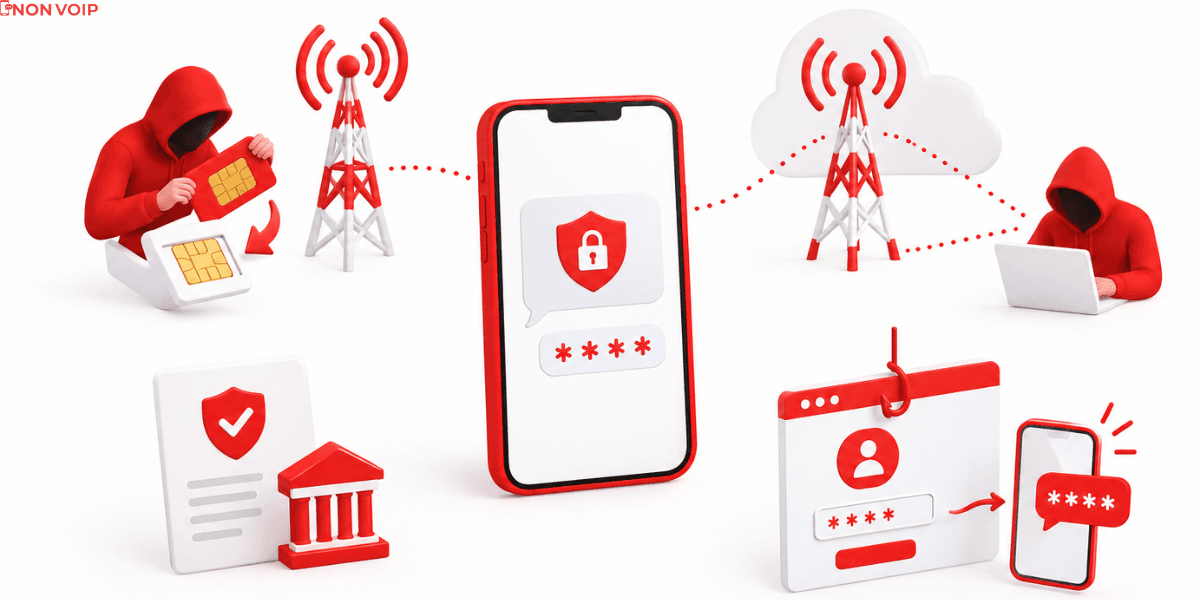
رغم انتشارها، لم تسلم الرسالة النصية من الانتقاد، وأبرز نقاط الضعف المعروفة:
تبديل الشريحة (SIM Swap): يقنع المهاجم شركة الاتصالات بنقل رقم الضحية إلى شريحة بيده، فتصله الرسائل بدلاً من صاحبها. حدث هذا مع حساب مؤسس Twitter جاك دورسي عام 2019، وتعرّض له مستثمرو عملات رقمية كذلك.
اعتراض الشبكة: ثغرات في بروتوكولات الاتصال مثل SS7 تتيح نظرياً اعتراض الرسائل.
التصيّد في الوقت الفعلي: صفحة مزيفة تطلب منك الرمز لحظة وصوله وتستخدمه فوراً، فلا يحميك كونه صالحاً لمرة واحدة.
ولهذا شدّدت NIST في إرشادها SP 800-63B، فقد وُصفت الرسائل النصية في مسودة 2016 بأنها "مهمَلة" (Deprecated) مع احتمال إزالتها لاحقاً، ثم أبقتها النسخة النهائية عام 2017 كوسيلة "مقيَّدة" (Restricted) تتطلب ضوابط مخاطر إضافية. ويمكن الاطلاع على التفاصيل في إرشادات NIST الرسمية وفي تغطية TechCrunch للمسودة.
لماذا تستمر المواقع في استخدام الرسائل النصية رغم ضعف أمانها؟
السبب الأبسط أنها تعمل لدى الجميع. فمن لا يملك هاتفاً ذكياً حديثاً أو لا يستطيع تثبيت تطبيق مصادقة، يستطيع استقبال رسالة.
وتقول تحليلات أمنية إن النقاش حول التخلي عنها يدور حول البديل الذي يمكن أن يعمّ كل المستخدمين، لا حول وجود الضعف نفسه. كما أن الخدمات التي تعتمدها تحتاج دائماً إلى آلية لاستعادة الحساب وتغيير الرقم، وهذه الآلية نفسها قد تصبح نقطة ضعف إن لم تُصمَّم بعناية.
ما هو مستقبل أمان الحسابات بعد تراجع دور الرسائل النصية؟
تتحرك الصناعة نحو وسائل لا تعتمد على شبكة الاتصالات أصلاً. تطبيقات المصادقة تولّد الرمز على الجهاز نفسه، ومفاتيح المرور (Passkeys) تستبدل كلمة المرور والرمز معاً بتوقيع تشفيري مرتبط بالجهاز، وهي مقاومة للتصيّد لأنها لا تعمل إلا على الموقع الحقيقي.
ومع ذلك يُتوقع أن تبقى الرسالة النصية سنوات كخيار احتياطي لأنها الأوسع انتشاراً.
.ومع ذلك، يُتوقع أن تبقى الرسالة النصية لسنوات كخيار احتياطي لأنها الأوسع انتشاراً، ولأن الشركات تخشى تكاليف الدعم الفني المعقدة المصاحبة للانتقال الكامل.
لكن التحدي الأكبر اليوم يكمن في معضلة 'الرابط الأضعف'؛ فما فائدة إغلاق الباب الأمامي بمفاتيح المرور المشفرة (Passkeys) المقاومة للتصيد، إذا كان الباب الخلفي لاستعادة الحساب ما زال يفتح برمز رسالة نصية قصيرة يمكن سرقته بمهارة هندسة اجتماعية بسيطة؟
كيف تحمي حساباتك الرقمية من مخاطر اختراق الرسائل النصية؟
بعض الخطوات البسيطة تقلل المخاطر المرتبطة بالرسائل النصية:
فعّل تطبيق مصادقة أو مفتاح مرور عندما تتيحه المنصة بدلاً من الرسائل النصية.
أضف رمز PIN أو كلمة سر لحساب شركة الاتصالات لتقليل خطر تبديل الشريحة.
لا تشارك رمز التحقق مع أي شخص، حتى لو ادّعى أنه من الدعم الفني.
تأكد من عنوان الموقع قبل إدخال أي رمز، فالتصيّد يعتمد على صفحات تشبه الأصلية.
اجعل رقم الهاتف المسجل لدى الخدمات المهمة رقماً تتحكم به وتحافظ عليه؛ وتذكر أن التخلي عن شحن شريحتك قد يدفع شركة الاتصالات لبيع رقمك لمستخدم جديد يستطيع من خلاله الوصول لحساباتك.
أسئلة شائعة
كيف أصبحت الرسالة النصية إشارة ثقة على الإنترنت؟
لأنها الأوسع انتشاراً والأسهل تطبيقاً كعامل ثانٍ للتحقق، ولأن رقم الهاتف المرتبط بشريحة حقيقية يصعب تكراره بكميات كبيرة، فاعتمدته المنصات منذ أن قدّمت Google التحقق بخطوتين عام 2011.
هل الرسالة النصية وسيلة آمنة للتحقق؟
نعم، ولكن بحدود. تعتبر الرسائل النصية أفضل من الاعتماد على كلمة المرور وحدها، إلا أنها أضعف تقنياً من تطبيقات المصادقة ومفاتيح المرور، بسبب مخاطر مثل تبديل الشريحة والتصيّد.
ما الفرق بين إشارة "Deprecated" و"Restricted" لدى NIST؟
وصفت مسودة 2016 الرسائل النصية بأنها مهمَلة ومعرّضة للإزالة مستقبلاً، بينما أبقتها النسخة النهائية في 2017 كوسيلة مقيَّدة تتطلب ضوابط إضافية للمخاطر.
هل ستختفي الرسائل النصية كوسيلة تحقق؟
غالباً ستتراجع تدريجياً مع انتشار مفاتيح المرور، لكنها ستبقى مدة كخيار احتياطي لأنها تعمل على أي هاتف، ولأن المؤسسات الحكومية والخدمات العامة بطيئة نسبياً في التحول نحو البدائل التشفيرية المعقدة وتفضل الاعتماد على البنية التحتية التقليدية القائمة
في الختام
بدأت الرسالة النصية كتحية عيد، وانتهى بها الأمر إلى أن تكون مفتاحاً لحساباتنا. ولم تحدث هذه النقلة بقرار مدروس، بل لأنها كانت متاحة للجميع حين احتاج العالم إلى طريقة بسيطة لإثبات الهوية. وفهم هذه القصة يساعدنا على استخدامها بوعي، وعلى التحول إلى بدائل أقوى حين تتوفر.